Proteção de Endpoints de próxima de Geração
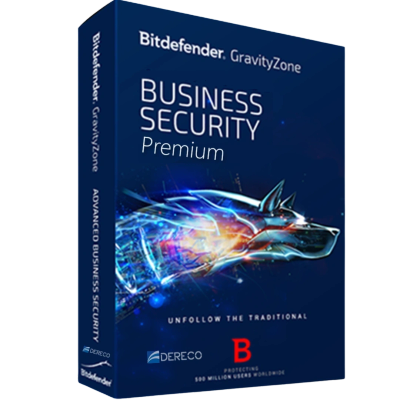
Bitdefender Gravityzone Premium
O GravityZone Business Security Premium (formalmente conhecido como GravityZone Elite) protege sua organização contra ataques cibernéticos sofisticados, como ameaças persistentes avançadas (APTs) e ransomware com várias camadas de tecnologias de segurança orientadas por aprendizado de máquina.
Nenhum conhecimento especializado em segurança é necessário para instalar e gerenciar o GravityZone Business Security Premium. Fácil de gerenciar a partir de um único console, a solução abrange endpoints físicos, virtuais, móveis e baseados em nuvem e e-mail. Nuvem e no local.

Bitdefender Gravityzone Business Security Premium
Melhor proteção, melhor desempenho
O Bitdefender Gravityzone é número 1º no mundo em tecnologias antivírus, antimalware, antiransomware, antiexploit e antispam. Utiliza inovação constante para capturar tudo, desde malware do dia a dia a ataques avançados e ondas de ransomware que outras soluções não conseguem detectar, sem honerar o desempenho
Bitdefender Gravityzone Business Security Premium
O Sandbox Analyzer reforça a detecção de ataques direcionado
O Bitdefender Sandbox Analyzer oferece detecção pré-execução de ataques avançados ao enviar automaticamente arquivos que requerem análise posterior para sandbox em nuvem e realizar ações de remediação com base no veredito.
Bitdefender Gravityzone Business Security Premium
Hyperdetect prevê e bloqueia ataques avançados
Bitdefender utiliza aprendizagem de máquina em todo o seu portfólio. O mecanismo de varredura, o Hyperdetect, Sandbox Analyzer, Controle de Conteúdo e a Rede de Proteção Global são apenas alguns exemplos da tecnologia Bitdefender que utiliza a aprendizagem de máquina.
Bitdefender Gravityzone Business Security Premium
Prevenção e Mitigação de Ransomware
Para derrotar o ransomware é necessário uma compreensão de toda a cadeia de cyber kill-chain e o mapeamento das defesas para cada fase do ataque. A prevenção e mitigação de ransomware está incorporada no apacidades de bloqueio e prevenção (Defesa Contra Ataques sem Arquivos; Defesa Contra Ataques em Rede; Antiexploit

Bitdefender Gravityzone Advanced
Segurança adaptativa com gestão de riscos integrada
Você poderá Identificar, avaliar e remediar as fraquezas de todos endpoints e servidores de sua rede, de forma efetiva. Isso é fundamental para executar uma política de segurança efetiva e reduzir o risco organizacional. Esta solução é integrada ao console de gerenciamento em nuvem da Bitdefender.

FAQ — Bitdefender Business Security Premium (EDR)
O que o EDR faz que o antivírus tradicional não faz?
O EDR monitora continuamente o comportamento dos endpoints para detectar atividades suspeitas que escapam da proteção tradicional — como movimentação lateral na rede ou uso indevido de ferramentas legítimas do sistema (ataques fileless) — e permite investigar e responder ao incidente.
Minha empresa já tem antivírus. Por que preciso de EDR?
Antivírus bloqueia ameaças conhecidas. EDR foi criado para os casos em que uma ameaça consegue passar — ele dá visibilidade sobre o que aconteceu, até onde se espalhou, e permite isolar o dispositivo afetado remotamente antes que o incidente vire uma crise.
O que aparece no painel de investigação do EDR?
Uma linha do tempo completa do incidente: como a ameaça entrou, quais processos e arquivos foram afetados, e quais dispositivos tiveram contato com ela — permitindo tomar decisões rápidas sobre contenção.
Preciso de um analista de segurança dedicado para usar o EDR?
Não necessariamente. O console centraliza os alertas de forma priorizada e a Dereco Tecnologia oferece suporte técnico para interpretar e agir sobre os incidentes, mesmo sem uma equipe de segurança interna.
Para que tipo de empresa o Business Security Premium é indicado?
Para empresas que já têm antivírus mas lidam com dados sensíveis, têm exigências de compliance, ou já sofreram algum incidente de segurança e querem visibilidade real do que acontece nos endpoints.
Qual a diferença entre o Premium (EDR) e o Enterprise (XDR)?
O Premium detecta e investiga ameaças no nível do endpoint. O Enterprise (XDR) correlaciona esses sinais com outras camadas — e-mail, identidade, nuvem e rede — dando uma visão unificada de risco em vez de alertas isolados por dispositivo.